

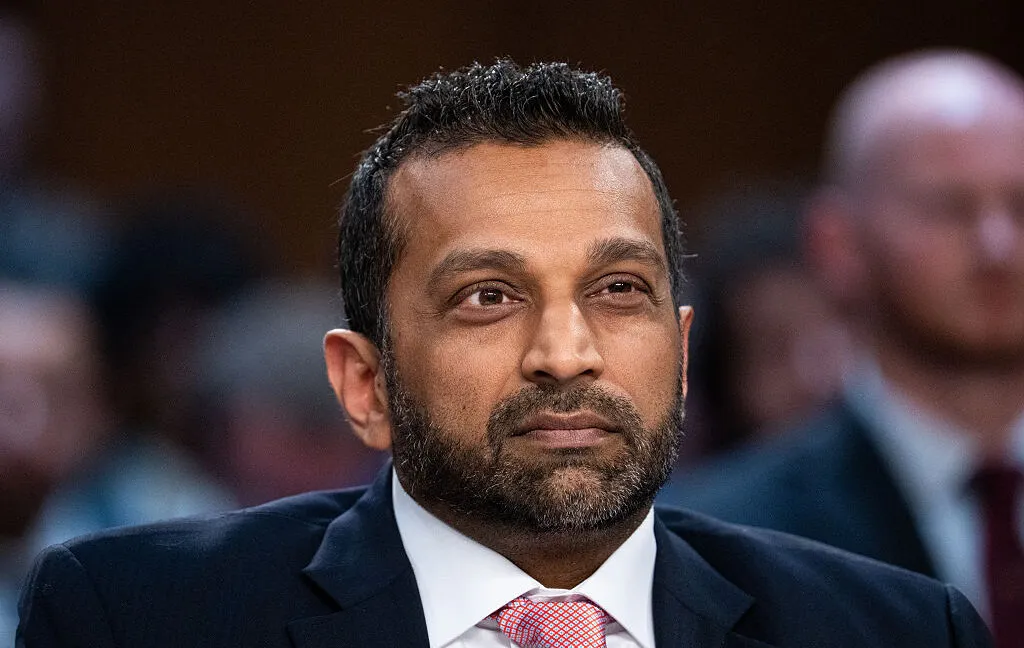
Хакерская группировка ShinyHunters потребовала от директора ФБР Каша Пателя и руководителя киберподразделения ведомства Бретта Литермана изменить опубликованное предупреждение. На выполнение требований злоумышленники отвели одну неделю. В противном случае они пригрозили возможной публикацией конфиденциальных данных сотрудников.
Подробности предполагаемого взлома пока остаются неизвестными. Представители ShinyHunters сообщили The New York Times, что использовали уязвимость нулевого дня — ранее не выявленную ошибку — в программном обеспечении Oracle PeopleSoft, предназначенном для управления кадровыми и финансовыми процессами. Oracle ситуацию с этой уязвимостью пока не прокомментировала.
ФБР не подтвердило факт кибератаки, однако начало проверку заявлений группировки. В среду ведомство сообщило в социальной сети X, что место утечки пока не установлено: источником мог быть как сторонний поставщик, так и корпоративная инфраструктура самого ФБР. Сотрудники ведомства совместно с компаниями, обслуживающими сайт вакансий, принимают меры для снижения возможных рисков.
По состоянию на среду сайт вакансий оставался недоступен. Как сообщили Bloomberg источники внутри ФБР, всем сотрудникам направили письма с рекомендацией принять меры для собственной защиты на время расследования.
ShinyHunters не уточнила, какие действия предпримет после истечения установленного срока. Эксперты по кибербезопасности, опрошенные The New York Times, считают наиболее вероятным сценарием публикацию похищенной информации в интернете.
«Мы не можем комментировать, что сделаем, если ФБР не выполнит наше требование. Повторяем: мы не вымогаем деньги у ФБР, и это НЕ связано с финансовой мотивацией», — заявила группировка в письме The New York Times. По её словам, единственная цель — «восстановить справедливость и изложить факты».