


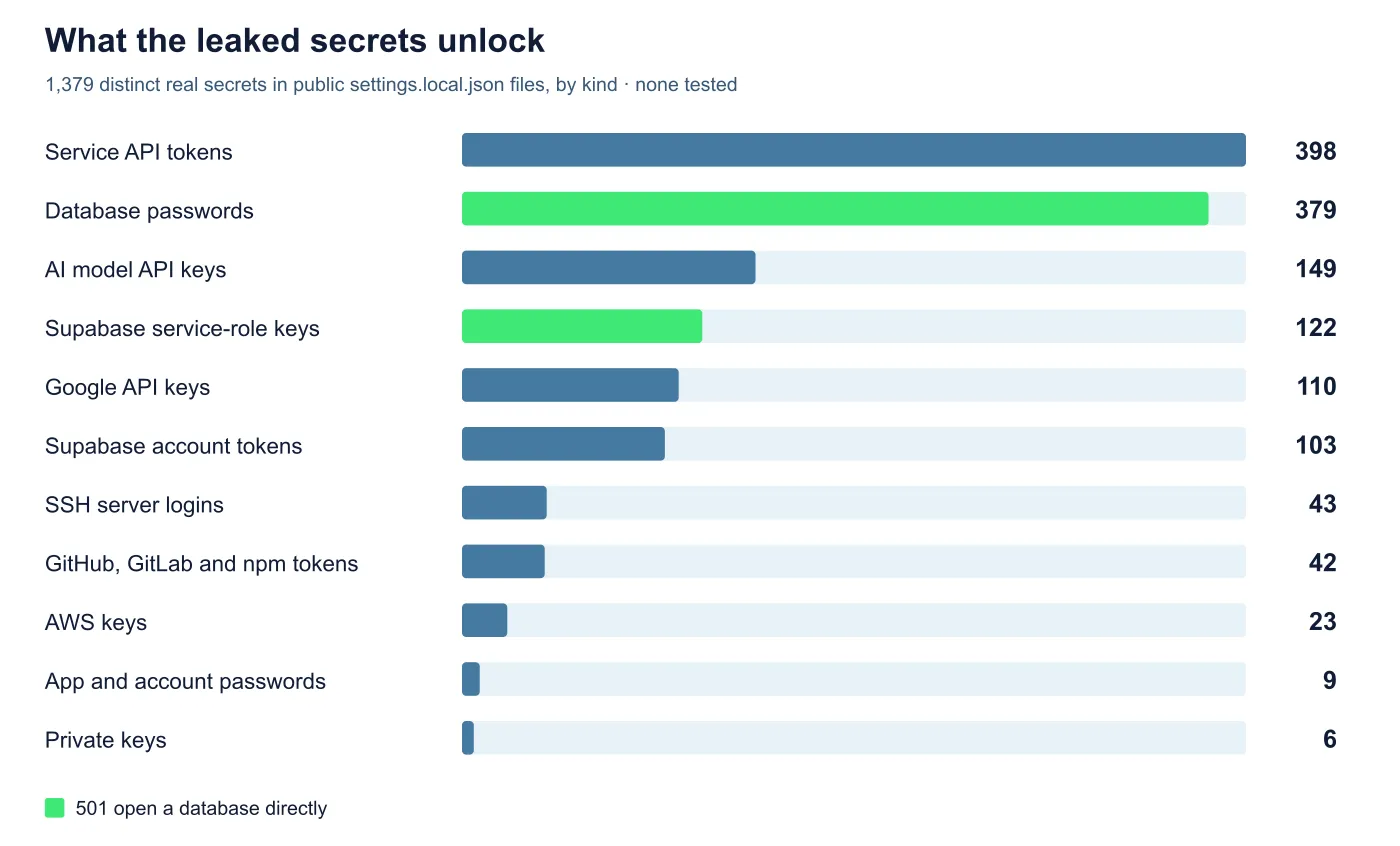
Исследователи компании Apiiro обнаружили, что Claude Code может случайно раскрывать конфиденциальные данные в общедоступных репозиториях GitHub. В файлах настроек нашли тысячи секретов, включая пароли от баз данных, токены API и данные для входа с правами суперпользователя. Об этом Apiiro сообщила в своем исследовании.
Проблема связана с функцией автоматического подтверждения команд оболочки. Если пользователь выбирает вариант «Да, больше не спрашивать», Claude Code сохраняет это решение в виде правила в локальном файле .claude/settings.local.json. В некоторых случаях команда записывается туда полностью, поэтому вместе с ней в файле могут оказаться и встроенные конфиденциальные сведения.
Само по себе хранение такого файла на компьютере пользователя не считается серьезной угрозой, если устройство не получило сторонний доступ. В документации Claude Code указано, что файл добавляется в глобальный список исключений .gitignore, который обычно не позволяет передавать его в общедоступный репозиторий. Однако на уровне конкретного репозитория это правило не действует.
Из-за этого файл может попасть на GitHub, например после переноса проекта на другой компьютер или превращения обычной папки в репозиторий. По данным Apiiro, в ряде случаев Claude Code самостоятельно фиксирует изменения в файле настроек без дополнительного действия пользователя. Это повышает риск случайной публикации содержащихся в нем данных.
Исследователи нашли более 100 тысяч случаев размещения локального файла настроек Claude Code в открытых репозиториях GitHub. Примерно в 1100 файлах, связанных с 63 организациями, содержались токены API, пароли баз данных или закрытые ключи. Даже после удаления таких файлов секреты могут сохраняться в копиях исходного проекта, если пользователь GitHub не удалит их отдельно.